Ads 468x60px

Showing posts with label Internet. Show all posts

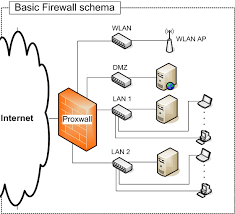
Fungsi firewall

Firewall atau tembok-api adalah sebuah sistem atau perangkat yang mengizinkan lalu lintas jaringan yang dianggap aman untuk melaluinya dan mencegah lalu lintas jaringan yang tidak aman. Umumnya, sebuah tembok-api diterapkan dalam sebuah mesin terdedikasi, yang berjalan pada pintu gerbang (gateway) antara jaringan lokal dan jaringan lainnya. Tembok-api umumnya juga digunakan untuk mengontrol akses terhadap siapa saja yang memiliki akses terhadap jaringan pribadi dari pihak luar. Saat ini, istilah firewall menjadi istilah lazim yang merujuk pada sistem yang mengatur komunikasi antar dua jaringan yang berbeda. Mengingat saat ini banyak perusahaan yang memiliki akses ke Internet dan juga tentu saja jaringan berbadan hukum di dalamnya, maka perlindungan terhadap modal digital perusahaan tersebut dari serangan para peretas, pemata-mata, ataupun pencuri data lainnya.

Jenis-jenis Firewall

Firewall terbagi menjadi dua jenis, yakni sebagai berikut

Fungsi Firewall

Secara mendasar, firewall dapat melakukan hal-hal berikut:

  • Mengatur dan mengontrol lalu lintas jaringan
  • Melakukan autentikasi terhadap akses
  • Melindungi sumber daya dalam jaringan privat
  • Mencatat semua kejadian, dan melaporkan kepada administrator

Mengatur dan Mengontrol Lalu lintas jaringan

Fungsi pertama yang dapat dilakukan oleh firewall adalah firewall harus dapat mengatur dan mengontrol lalu lintas jaringan yang diizinkan untuk mengakses jaringan privat atau komputer yang dilindungi oleh firewall. Firewall melakukan hal yang demikian, dengan melakukan inspeksi terhadap paket-paket dan memantau koneksi yang sedang dibuat, lalu melakukan penapisan (filtering) terhadap koneksi berdasarkan hasil inspeksi paket dan koneksi tersebut.

Proses inspeksi Paket

Inspeksi paket ('packet inspection) merupakan proses yang dilakukan oleh firewall untuk 'menghadang' dan memproses data dalam sebuah paket untuk menentukan bahwa paket tersebut diizinkan atau ditolak, berdasarkan kebijakan akses (access policy) yang diterapkan oleh seorang administrator. Firewall, sebelum menentukan keputusan apakah hendak menolak atau menerima komunikasi dari luar, ia harus melakukan inspeksi terhadap setiap paket (baik yang masuk ataupun yang keluar) di setiap antarmuka dan membandingkannya dengan daftar kebijakan akses. Inspeksi paket dapat dilakukan dengan melihat elemen-elemen berikut, ketika menentukan apakah hendak menolak atau menerima komunikasi:

  • Alamat IP dari komputer sumber
  • Port sumber pada komputer sumber
  • Alamat IP dari komputer tujuan
  • Port tujuan data pada komputer tujuan
  • Protokol IP
  • Informasi header-header yang disimpan dalam paket

Koneksi dan Keadaan Koneksi

Agar dua host TCP/IP dapat saling berkomunikasi, mereka harus saling membuat koneksi antara satu dengan lainnya. Koneksi ini memiliki dua tujuan:

  1. Komputer dapat menggunakan koneksi tersebut untuk mengidentifikasikan dirinya kepada komputer lain, yang meyakinkan bahwa sistem lain yang tidak membuat koneksi tidak dapat mengirimkan data ke komputer tersebut. Firewall juga dapat menggunakan informasi koneksi untuk menentukan koneksi apa yang diizinkan oleh kebijakan akses dan menggunakannya untuk menentukan apakah paket data tersebut akan diterima atau ditolak.
  2. Koneksi digunakan untuk menentukan bagaimana cara dua host tersebut akan berkomunikasi antara satu dengan yang lainnya (apakah dengan menggunakan koneksi connection-oriented, atau connectionless).
Ilustrasi mengenai percakapan antara dua buah host

Kedua tujuan tersebut dapat digunakan untuk menentukan keadaan koneksi antara dua host tersebut, seperti halnya cara manusia bercakap-cakap. Jika Amir bertanya kepada Aminah mengenai sesuatu, maka Aminah akan meresponsnya dengan jawaban yang sesuai dengan pertanyaan yang diajukan oleh Amir; Pada saat Amir melontarkan pertanyaannya kepada Aminah, keadaan percakapan tersebut adalah Amir menunggu respons dari Aminah. Komunikasi di jaringan juga mengikuti cara yang sama untuk memantau keadaan percakapan komunikasi yang terjadi.

Firewall dapat memantau informasi keadaan koneksi untuk menentukan apakah ia hendak mengizinkan lalu lintas jaringan. Umumnya hal ini dilakukan dengan memelihara sebuah tabel keadaan koneksi (dalam istilah firewall: state table) yang memantau keadaan semua komunikasi yang melewati firewall. Dengan memantau keadaan koneksi ini, firewall dapat menentukan apakah data yang melewati firewall sedang "ditunggu" oleh host yang dituju, dan jika ya, aka mengizinkannya. Jika data yang melewati firewall tidak cocok dengan keadaan koneksi yang didefinisikan oleh tabel keadaan koneksi, maka data tersebut akan ditolak. Hal ini umumnya disebut sebagai Stateful Inspection.

Stateful Packet Inspection

Ketika sebuah firewall menggabungkan stateful inspection dengan packet inspection, maka firewall tersebut dinamakan dengan Stateful Packet Inspection (SPI). SPI merupakan proses inspeksi paket yang tidak dilakukan dengan menggunakan struktur paket dan data yang terkandung dalam paket, tapi juga pada keadaan apa host-host yang saling berkomunikasi tersebut berada. SPI mengizinkan firewall untuk melakukan penapisan tidak hanya berdasarkan isi paket tersebut, tapi juga berdasarkan koneksi atau keadaan koneksi, sehingga dapat mengakibatkan firewall memiliki kemampuan yang lebih fleksibel, mudah diatur, dan memiliki skalabilitas dalam hal penapisan yang tinggi.

Salah satu keunggulan dari SPI dibandingkan dengan inspeksi paket biasa adalah bahwa ketika sebuah koneksi telah dikenali dan diizinkan (tentu saja setelah dilakukan inspeksi), umumnya sebuah kebijakan (policy) tidak dibutuhkan untuk mengizinkan komunikasi balasan karena firewall tahu respons apa yang diharapkan akan diterima. Hal ini memungkinkan inspeksi terhadap data dan perintah yang terkandung dalam sebuah paket data untuk menentukan apakah sebuah koneksi diizinkan atau tidak, lalu firewall akan secara otomatis memantau keadaan percakapan dan secara dinamis mengizinkan lalu lintas yang sesuai dengan keadaan. Ini merupakan peningkatan yang cukup signifikan jika dibandingkan dengan firewall dengan inspeksi paket biasa. Apalagi, proses ini diselesaikan tanpa adanya kebutuhan untuk mendefinisikan sebuah kebijakan untuk mengizinkan respons dan komunikasi selanjutnya. Kebanyakan firewall modern telah mendukung fungsi ini.

Melakukan autentikasi terhadap akses

Fungsi fundamental firewall yang kedua adalah firewall dapat melakukan autentikasi terhadap akses.

Protokol TCP/IP dibangun dengan premis bahwa protokol tersebut mendukung komunikasi yang terbuka. Jika dua host saling mengetahui alamat IP satu sama lainnya, maka mereka diizinkan untuk saling berkomunikasi. Pada awal-awal perkembangan Internet, hal ini boleh dianggap sebagai suatu berkah. Tapi saat ini, di saat semakin banyak yang terhubung ke Internet, mungkin kita tidak mau siapa saja yang dapat berkomunikasi dengan sistem yang kita miliki. Karenanya, firewall dilengkapi dengan fungsi autentikasi dengan menggunakan beberapa mekanisme autentikasi, sebagai berikut:

  • Firewall dapat meminta input dari pengguna mengenai nama pengguna (user name) serta kata kunci (password). Metode ini sering disebut sebagai extended authentication atau xauth. Menggunakan xauth pengguna yang mencoba untuk membuat sebuah koneksi akan diminta input mengenai nama dan kata kuncinya sebelum akhirnya diizinkan oleh firewall. Umumnya, setelah koneksi diizinkan oleh kebijakan keamanan dalam firewall, firewall pun tidak perlu lagi mengisikan input password dan namanya, kecuali jika koneksi terputus dan pengguna mencoba menghubungkan dirinya kembali.
  • Metode kedua adalah dengan menggunakan sertifikat digital dan kunci publik. Keunggulan metode ini dibandingkan dengan metode pertama adalah proses autentikasi dapat terjadi tanpa intervensi pengguna. Selain itu, metode ini lebih cepat dalam rangka melakukan proses autentikasi. Meskipun demikian, metode ini lebih rumit implementasinya karena membutuhkan banyak komponen seperti halnya implementasi infrastruktur kunci publik.
  • Metode selanjutnya adalah dengan menggunakan Pre-Shared Key (PSK) atau kunci yang telah diberitahu kepada pengguna. Jika dibandingkan dengan sertifikat digital, PSK lebih mudah diimplenentasikan karena lebih sederhana, tetapi PSK juga mengizinkan proses autentikasi terjadi tanpa intervensi pengguna. Dengan menggunakan PSK, setiap host akan diberikan sebuah kunci yang telah ditentukan sebelumnya yang kemudian digunakan untuk proses autentikasi. Kelemahan metode ini adalah kunci PSK jarang sekali diperbarui dan banyak organisasi sering sekali menggunakan kunci yang sama untuk melakukan koneksi terhadap host-host yang berada pada jarak jauh, sehingga hal ini sama saja meruntuhkan proses autentikasi. Agar tercapai sebuah derajat keamanan yang tinggi, umumnya beberapa organisasi juga menggunakan gabungan antara metode PSK dengan xauth atau PSK dengan sertifikat digital.

Dengan mengimplementasikan proses autentikasi, firewall dapat menjamin bahwa koneksi dapat diizinkan atau tidak. Meskipun jika paket telah diizinkan dengan menggunakan inspeksi paket (PI) atau berdasarkan keadaan koneksi (SPI), jika host tersebut tidak lolos proses autentikasi, paket tersebut akan dibuang. Teks miring

Melindungi sumber daya dalam jaringan privat

Salah satu tugas firewall adalah melindungi sumber daya dari ancaman yang mungkin datang. Proteksi ini dapat diperoleh dengan menggunakan beberapa peraturan pengaturan akses (access control), penggunaan SPI, application proxy, atau kombinasi dari semuanya untuk mencegah host yang dilindungi dapat diakses oleh host-host yang mencurigakan atau dari lalu lintas jaringan yang mencurigakan. Meskipun demikian, firewall bukanlah satu-satunya metode proteksi terhadap sumber daya, dan mempercayakan proteksi terhadap sumber daya dari ancaman terhadap firewall secara eksklusif adalah salah satu kesalahan fatal. Jika sebuah host yang menjalankan sistem operasi tertentu yang memiliki lubang keamanan yang belum ditambal dikoneksikan ke Internet, firewall mungkin tidak dapat mencegah dieksploitasinya host tersebut oleh host-host lainnya, khususnya jika exploit tersebut menggunakan lalu lintas yang oleh firewall telah diizinkan (dalam konfigurasinya). Sebagai contoh, jika sebuah packet-inspection firewall mengizinkan lalu lintas HTTP ke sebuah web server yang menjalankan sebuah layanan web yang memiliki lubang keamanan yang belum ditambal, maka seorang pengguna yang "iseng" dapat saja membuat exploit untuk meruntuhkan web server tersebut karena memang web server yang bersangkutan memiliki lubang keamanan yang belum ditambal. Dalam contoh ini, web server tersebut akhirnya mengakibatkan proteksi yang ditawarkan oleh firewall menjadi tidak berguna. Hal ini disebabkan oleh firewall yang tidak dapat membedakan antara request HTTP yang mencurigakan atau tidak. Apalagi, jika firewall yang digunakan bukan application proxy. Oleh karena itulah, sumber daya yang dilindungi haruslah dipelihara dengan melakukan penambalan terhadap lubang-lubang keamanan, selain tentunya dilindungi oleh firewall.

Mencatat semua kejadian, dan melaporkan kepada administrator

[Placeholder]

Cara Kerja Firewall

Packet-Filter Firewall

Contoh pengaturan akses (access control) yang diterapkan dalam firewall

Pada bentuknya yang paling sederhana, sebuah firewall adalah sebuah router atau komputer yang dilengkapi dengan dua buah NIC (Network Interface Card, kartu antarmuka jaringan) yang mampu melakukan penapisan atau penyaringan terhadap paket-paket yang masuk. Perangkat jenis ini umumnya disebut dengan packet-filtering router.

Firewall jenis ini bekerja dengan cara membandingkan alamat sumber dari paket-paket tersebut dengan kebijakan pengontrolan akses yang terdaftar dalam Access Control List firewall, router tersebut akan mencoba memutuskan apakah hendak meneruskan paket yang masuk tersebut ke tujuannya atau menghentikannya. Pada bentuk yang lebih sederhana lagi, firewall hanya melakukan pengujian terhadap alamat IP atau nama domain yang menjadi sumber paket dan akan menentukan apakah hendak meneruskan atau menolak paket tersebut. Meskipun demikian, packet-filtering router tidak dapat digunakan untuk memberikan akses (atau menolaknya) dengan menggunakan basis hak-hak yang dimiliki oleh pengguna.

Cara kerja packet filter firewall

Packet-filtering router juga dapat dikonfigurasikan agar menghentikan beberapa jenis lalu lintas jaringan dan tentu saja mengizinkannya. Umumnya, hal ini dilakukan dengan mengaktifkan/menonaktifkan port TCP/IP dalam sistem firewall tersebut. Sebagai contoh, port 25 yang digunakan oleh Protokol SMTP (Simple Mail Transfer Protocol) umumnya dibiarkan terbuka oleh beberapa firewall untuk mengizinkan surat elektronik dari Internet masuk ke dalam jaringan privat, sementara port lainnya seperti port 23 yang digunakan oleh Protokol Telnet dapat dinonaktifkan untuk mencegah pengguna Internet untuk mengakses layanan yang terdapat dalam jaringan privat tersebut. Firewall juga dapat memberikan semacam pengecualian (exception) agar beberapa aplikasi dapat melewati firewall tersebut. Dengan menggunakan pendekatan ini, keamanan akan lebih kuat tapi memiliki kelemahan yang signifikan yakni kerumitan konfigurasi terhadap firewall: daftar Access Control List firewall akan membesar seiring dengan banyaknya alamat IP, nama domain, atau port yang dimasukkan ke dalamnya, selain tentunya juga exception yang diberlakukan.

Circuit Level Gateway

Cara kerja circuit level firewall

Firewall jenis lainnya adalah Circuit-Level Gateway, yang umumnya berupa komponen dalam sebuah proxy server. Firewall jenis ini beroperasi pada level yang lebih tinggi dalam model referensi tujuh lapis OSI (bekerja pada lapisan sesi/session layer) daripada Packet Filter Firewall. Modifikasi ini membuat firewall jenis ini berguna dalam rangka menyembunyikan informasi mengenai jaringan terproteksi, meskipun firewall ini tidak melakukan penyaringan terhadap paket-paket individual yang mengalir dalam koneksi.

Dengan menggunakan firewall jenis ini, koneksi yang terjadi antara pengguna dan jaringan pun disembunyikan dari pengguna. Pengguna akan dihadapkan secara langsung dengan firewall pada saat proses pembuatan koneksi dan firewall pun akan membentuk koneksi dengan sumber daya jaringan yang hendak diakses oleh pengguna setelah mengubah alamat IP dari paket yang ditransmisikan oleh dua belah pihak. Hal ini mengakibatkan terjadinya sebuah sirkuit virtual (virtual circuit) antara pengguna dan sumber daya jaringan yang ia akses.

Firewall ini dianggap lebih aman dibandingkan dengan Packet-Filtering Firewall, karena pengguna eksternal tidak dapat melihat alamat IP jaringan internal dalam paket-paket yang ia terima, melainkan alamat IP dari firewall. Protokol yang populer digunakan sebagai Circuit-Level Gateway adalah SOCKS v5.

Application Level Firewall

Application Level Firewall (disebut juga sebagai application proxy atau application level gateway)

Firewall jenis lainnya adalah Application Level Gateway (atau Application-Level Firewall atau sering juga disebut sebagai Proxy Firewall), yang umumnya juga merupakan komponen dari sebuah proxy server. Firewall ini tidak mengizinkan paket yang datang untuk melewati firewall secara langsung. Tetapi, aplikasi proxy yang berjalan dalam komputer yang menjalankan firewall akan meneruskan permintaan tersebut kepada layanan yang tersedia dalam jaringan privat dan kemudian meneruskan respons dari permintaan tersebut kepada komputer yang membuat permintaan pertama kali yang terletak dalam jaringan publik yang tidak aman.

Umumnya, firewall jenis ini akan melakukan autentikasi terlebih dahulu terhadap pengguna sebelum mengizinkan pengguna tersebut untuk mengakses jaringan. Selain itu, firewall ini juga mengimplementasikan mekanisme auditing dan pencatatan (logging) sebagai bagian dari kebijakan keamanan yang diterapkannya. Application Level Firewall juga umumnya mengharuskan beberapa konfigurasi yang diberlakukan pada pengguna untuk mengizinkan mesin klien agar dapat berfungsi. Sebagai contoh, jika sebuah proxy FTP dikonfigurasikan di atas sebuah application layer gateway, proxy tersebut dapat dikonfigurasikan untuk mengizinlan beberapa perintah FTP, dan menolak beberapa perintah lainnya. Jenis ini paling sering diimplementasikan pada proxy SMTP sehingga mereka dapat menerima surat elektronik dari luar (tanpa menampakkan alamat e-mail internal), lalu meneruskan e-mail tersebut kepada e-mail server dalam jaringan. Tetapi, karena adanya pemrosesan yang lebih rumit, firewall jenis ini mengharuskan komputer yang dikonfigurasikan sebagai application gateway memiliki spesifikasi yang tinggi, dan tentu saja jauh lebih lambat dibandingkan dengan packet-filter firewall.

NAT Firewall

NAT (Network Address Translation) Firewall secara otomatis menyediakan proteksi terhadap sistem yang berada di balik firewall karena NAT Firewall hanya mengizinkan koneksi yang datang dari komputer-komputer yang berada di balik firewall. Tujuan dari NAT adalah untuk melakukan multiplexing terhadap lalu lintas dari jaringan internal untuk kemudian menyampaikannya kepada jaringan yang lebih luas (MAN, WAN atau Internet) seolah-olah paket tersebut datang dari sebuah alamat IP atau beberapa alamat IP. NAT Firewall membuat tabel dalam memori yang mengandung informasi mengenai koneksi yang dilihat oleh firewall. Tabel ini akan memetakan alamat jaringan internal ke alamat eksternal. Kemampuan untuk menaruh keseluruhan jaringan di belakang sebuah alamat IP didasarkan terhadap pemetaan terhadap port-port dalam NAT firewall.

Lihat juga: Network Address Translation

Stateful Firewall

Cara kerja stateful firewall

Stateful Firewall merupakan sebuah firewall yang menggabungkan keunggulan yang ditawarkan oleh packet-filtering firewall, NAT Firewall, Circuit-Level Firewall dan Proxy Firewall dalam satu sistem. Stateful Firewall dapat melakukan filtering terhadap lalu lintas berdasarkan karakteristik paket, seperti halnya packet-filtering firewall, dan juga memiliki pengecekan terhadap sesi koneksi untuk meyakinkan bahwa sesi koneksi yang terbentuk tersebut diizinlan. Tidak seperti Proxy Firewall atau Circuit Level Firewall, Stateful Firewall umumnya didesain agar lebih transparan (seperti halnya packet-filtering firewall atau NAT firewall). Tetapi, stateful firewall juga mencakup beberapa aspek yang dimiliki oleh application level firewall, sebab ia juga melakukan inspeksi terhadap data yang datang dari lapisan aplikasi (application layer) dengan menggunakan layanan tertentu. Firewall ini hanya tersedia pada beberapa firewall kelas atas, semacam Cisco PIX. Karena menggabungkan keunggulan jenis-jenis firewall lainnya, stateful firewall menjadi lebih kompleks.

Virtual Firewall

Virtual Firewall adalah sebutan untuk beberapa firewall logis yang berada dalam sebuah perangkat fisik (komputer atau perangkat firewall lainnya). Pengaturan ini mengizinkan beberapa jaringan agar dapat diproteksi oleh sebuah firewall yang unik yang menjalankan kebijakan keamanan yang juga unik, cukup dengan menggunakan satu buah perangkat. Dengan menggunakan firewall jenis ini, sebuah ISP (Internet Service Provider) dapat menyediakan layanan firewall kepada para pelanggannya, sehingga mengamankan lalu lintas jaringan mereka, hanya dengan menggunakan satu buah perangkat. Hal ini jelas merupakan penghematan biaya yang signifikan, meski firewall jenis ini hanya tersedia pada firewall kelas atas, seperti Cisco PIX 535.

Transparent Firewall

Transparent Firewall (juga dikenal sebagai bridging firewall) bukanlah sebuah firewall yang murni, tetapi ia hanya berupa turunan dari stateful Firewall. Daripada firewall-firewall lainnya yang beroperasi pada lapisan IP ke atas, transparent firewall bekerja pada lapisan Data-Link Layer, dan kemudian ia memantau lapisan-lapisan yang ada di atasnya. Selain itu, transparent firewall juga dapat melakukan apa yang dapat dilakukan oleh packet-filtering firewall, seperti halnya stateful firewall dan tidak terlihat oleh pengguna (karena itulah, ia disebut sebagai Transparent Firewall).

Intinya, transparent firewall bekerja sebagai sebuah bridge yang bertugas untuk menyaring lalu lintas jaringan antara dua segmen jaringan. Dengan menggunakan transparent firewall, keamanan sebuah segmen jaringan pun dapat diperkuat, tanpa harus mengaplikasikan NAT Filter. Transparent Firewall menawarkan tiga buah keuntungan, yakni sebagai berikut:

  • Konfigurasi yang mudah (bahkan beberapa produk mengklaim sebagai "Zero Configuration"). Hal ini memang karena transparent firewall dihubungkan secara langsung dengan jaringan yang hendak diproteksinya, dengan memodifikasi sedikit atau tanpa memodifikasi konfigurasi firewall tersebut. Karena ia bekerja pada data-link layer, pengubahan alamat IP pun tidak dibutuhkan. Firewall juga dapat dikonfigurasikan untuk melakukan segmentasi terhadap sebuah subnet jaringan antara jaringan yang memiliki keamanan yang rendah dan keamanan yang tinggi atau dapat juga untuk melindungi sebuah host, jika memang diperlukan.
  • Kinerja yang tinggi. Hal ini disebabkan oleh firewall yang berjalan dalam lapisan data-link lebih sederhana dibandingkan dengan firewall yang berjalan dalam lapisan yang lebih tinggi. Karena bekerja lebih sederhana, maka kebutuhan pemrosesan pun lebih kecil dibandingkan dengan firewall yang berjalan pada lapisan yang tinggi, dan akhirnya performa yang ditunjukannya pun lebih tinggi.
  • Tidak terlihat oleh pengguna (stealth). Hal ini memang dikarenakan Transparent Firewall bekerja pada lapisan data-link, dan tidak membutuhkan alamat IP yang ditetapkan untuknya (kecuali untuk melakukan manajemen terhadapnya, jika memang jenisnya managed firewall). Karena itulah, transparent firewall tidak dapat terlihat oleh para penyerang. Karena tidak dapat diraih oleh penyerang (tidak memiliki alamat IP), penyerang pun tidak dapat menyerangnya.


Tips Mempercepat Mozilla Firefox Anda Saat Browsing

Firefox.. salah satu browser open source yang paling yahud saat ini menurut saya. bahkan melebihi Internet Explorer bagi saya. Nah.. saya akan memberikan sedikit trik mengenai cara mempercepat Firefox anda dalam browsing di internet dengan seidikit tweak..

Warning : Saya tidak menyarankan untuk melakukan tweaking firefox anda. Tweaking ini sendiri dikeluarkan oleh pengembang firefox jadi bukan sembarang tweaking, namun resiko ditanggung sendiri karena setelah tweaking tidak ada opsi untuk mengembalikan settingan default firefox anda.

1. Untuk mempercepat browsing :

  1. Ctrl+Enter, ini untuk membuka domain yang menggunakan .com. caranya adalah ketikkan nama domain kemudian klik ctrl+enter. contohnya, anda ingin membuka “www.yahoo.com” jadi ketiklah “yahoo” kemudian klik ctrl+enter
  2. Shift+Enter, ini untuk membuka domain yang menggunakan .net. caranya adalah ketikkan nama domain kemudian klik ctrl+enter. contohnya, anda ingin membuka “www.telkom.net” jadi ketiklah “telkom” kemudian klik shif+enter
  3. Ctrl+Shift+Enter, ini untuk membuka domain yang menggunakan .org. caranya adalah ketikkan nama domain kemudian klik ctrl+enter. contohnya, anda ingin membuka “www.dikti.org” jadi ketiklah “dikti” kemudian klik Ctrl+Shift+Enter

2. Tweeking Firefox :

  1. Ketik “about:config” di firefox anda kemudian enter
  2. Maka akan keluar sebuah settingan untuk tweaking firefox
  3. Untuk merubahnya, klik 2 kali dan masukkan data perubahannya
  4. Jika data dibawah tidak terdapat dalam settingan default firefox, klik kanan pilih New. Untuk data berupa angka, pilih Integer, untuk true/false pilih Boolean.

- Untuk pengguna DSL :

  1. Set “network.http.pipelining : true”
  2. Set “network.http.proxy.pipelining : true”
  3. Set “network.http.pipelining.maxrequests : 64″
  4. Set “nglayout.initialpaint.delay : 0″

- Untuk pengguna ADSL :

  1. Set “network.http.max-connections : 64″
  2. Set “network.http.max-connections-per-server : 21″
  3. Set “network.http.max-persistent-connections-per-server : 8″
  4. Set “network.http.pipelining : true”
  5. Set “network.http.pipelining.maxrequests : 100″
  6. Set “network.http.proxy.pipelining : true”
  7. Set “nglayout.initialpaint.delay : 0″

- Untuk pengguna Dial Up

  1. Set “browser.cache.disk_cache_ssl : true”
  2. Set “browser.xul.error_pages.enabled : true”
  3. Set “network.http.max-connections : 32″
  4. Set “network.http.max-connections-per-server : 8″
  5. Set “network.http.max-persistent-connections-per-proxy : 8″
  6. Set “network.http.max-persistent-connections-per-server : 4″
  7. Set “network.http.pipelining : true”
  8. Set “network.http.pipelining.maxrequests : 8″
  9. Set “network.http.proxy.pipelining : true”
  10. Set “plugin.expose_full_path : true”
  11. Set “signed.applets.codebase_principal_support : true”
  12. Set “content.interrupt.parsing : true”
  13. Set “content.max.tokenizing.time : 3000000″
  14. Set “content.maxtextrun : 8191″
  15. Set “content.notify.backoffcount : 5″
  16. Set “content.notify.interval : 750000″
  17. Set “content.notify.ontimer : true”
  18. Set “content.switch.threshold : 750000″

Mudahnya membajak Facebook Teman dengan Firesheep

Firesheep, Sebuah add-on baru untuk Firefox diketahui memungkinkan siapa saja memindai jaringan WiFi dan membajak akses orang lain di Facebook, Twitter, Flickr, Tumblr, Yelp dan layanan jejaring sosial lainnya.

Ketika kita akan login ke website dengan memasukkan username dan password ke website tersebut kemudian website tersebut akan memeriksa apakah informasi yang kita berikan cocok dan jika ia, maka website akan mengirimkan informasi berupa “cookie” yang digunakan oleh browser untuk melakukan permintaan berikutnya.

Biasanya disitus tertentu saja yang memaksi proses enkripsi pada saat kita login, sedangkan di facebook atau layanan jejaring sosial lainnya tidak, dan ini meninggalkan “cookie” yang beseliweran di udara ( pada jaringan wifi yang tidak terproteksi oleh password ), dan pengguna ( mungkin teman kita ) rentan terhadap pembajakan “cookie” yang kemudian dipakai untuk mencuri informasi login ke situs tadi.

add-on firerox Firesheep akan melakukan “HTTP sension hijacking” memakai media wifi yang tidak terproteksi oleh password, setelah add-on Firesheep terinstall di firefox, maka kita akan disodorkan dengan “sidebar” baru yang dimana kita bisa untuk memulai “menangkap” informasi “cookie” di udara. Setelah kita terhubung ke jaringan wireless yang tanpa password alias gratis tis…, klik tombol “Start Capturing” kemudian tunggu hasilnya.


Dan begitu teman kita berkunjung ke situs yang tidak aman yang dikenali oleh add-on firesheep ini, nama dan foto mereka akan di tampilkan:

Kemudian yang akan kita lakukan, klik 2x pada login orang itu, dan otomatis kita akan masuk memakai login nya, selanjutnya terserah kita…

Add-on Firesheep adalah gratis, open source, dan tersedia sekarang untuk Mac OS X dan Windows. Dukungan untuk Linux sedang dipersiapkan.

Download add-on Firefox Firesheep.

Catatan: Anda harus menginstall WinPcap, agar add-on ini dapat berfungsi, cara penggunaan winpcap, cukup install programnya dan akan berjalan setelah windows kita restart di background

Download Wincap.

Version 4.1.2 Installer for Windows
Driver +DLLs

Supported platforms:
Windows NT4/2000
Windows XP/2003/Vista/2008/Win7/2008R2 (x86 and x64)
MD5 Checksum: 929b7d846b635959201e30b57190284a
SHA1 Checksum: 5bbdce5c2ad5423ba023b1272301a7fb49279b16

sumber : kaskus.us

Hindari E-mail Spam atau Pengganggu

Spam atau Junk Mail

Tidak semua e-mail spam atau junk mail benar-benar tidak berguna. Kadang beberapa e-mail dari relasi bisnis juga masuk ke folder spam atau junk di dalam kotak surat elektronik Anda. Sistem anti-spam biasanya akan melakukan pembobotan dan penilaian terhadap semua e-mail yang masuk. Jika mengandung kata-kata yang umum terdapat dalam suatu e-mail spam, maka sistem secara otomatis akan memasukkan dan menggolongkan e-mail tersebut dalam folder spam atau junk mail. Ada berbagai cara pembobotan dan penilaian yang dilakukan oleh sistem anti-spam, baik di e-mail client seperti Outlook dan Thunderbird, maupun pada webmail seperti Yahoo Mail, Gmail, Hotmail, dan webmail sejenis lainnya.

E-mail apa saja yang bisa digolongkan sebagai spam atau junk mail? Hampir sebagian besar e-mail yang digolongkan sebagai spam atau junk mail biasanya berupa promosi, iklan, bahkan penipuan. Berikut ini beberapa contoh kategori e-mail spam:

  • Sistem Piramida

    Jika Anda menerima e-mail yang berisi undangan untuk ikut dalam suatu sistem dengan model piramida, maka e-mail tersebut bisa digolongkan sebagai spam. Biasanya Anda akan ditawarkan untuk ikut dalam sistem piramida mereka dengan modal kecil dan diiming-imingi harapan bahwa Anda akan memperoleh penghasilan jutaan rupiah dalam waktu singkat. Biasanya Anda akan diminta untuk mengundang teman atau relasi Anda untuk bergabung dengan tawaran komisi atau bagi hasil.

    Variasi lain dari e-mail jenis ini adalah e-mail berantai untuk menyebar undangan ini dengan iming-iming hadiah. Umumnya e-mail jenis ini selalu mengandung kalimat seperti berikut: "Kirimkan e-mail ini ke 10 teman Anda, maka Anda akan segera mendapatkan hadiah sebuah notebook terbaru merk A". Kegiatan ini ilegal dan bersifat penipuan.
  • Kesehatan dan Diet

    Beberapa e-mail menawarkan produk kesehatan ataupun diet yang kelihatan hebat. E-mail seperti ini cukup banyak dikirim, khususnya dari luar negeri. Misalnya Anda mendapat penawaran sebuah pil atau obat yang bisa membuat Anda langsing tanpa perlu olahraga dan diet tertentu. Bahkan di dalam e-mail juga disisipkan beberapa testimoni pengguna yang merasakan manfaat obat ini.

    Beberapa kalimat jebakan yang sering digunakan di e-mail ini misalnya: "terobosan sains terkini", "penyembuhan ajaib", "formula rahasia" atau bahkan "ramuan tradisional". Tergantung pengirimnya, bisa dalam bentuk Bahasa Inggris atau Bahasa Indonesia. Faktanya, kebanyakan produk-produk istimewa ini hanya berupa penipuan, karena tidak memiliki efek seperti yang diiklankan.
  • Tawaran Bisnis

    E-mail jenis ini biasanya menawarkan kerjasama bisnis dengan laba besar namun hanya dengan modal dan risiko yang kecil. Versi yang paling umum adalah melibatkan investasi di bank gelap. Para investor dipikat dengan jaminan bahwa orang yang menangani uang mereka memiliki koneksi ke para petinggi dan memiliki informasi dari orang dalam. Karena itu, e-mail seperti ini sering mencantumkan nama orang terkenal sebagai modus operandi mereka.
  • Pemenang Undian atau Hadiah

    Anda menerima e-mail yang mengatakan bahwa Anda adalah pemenang suatu paket wisata istimewa atau pemenang undian berhadiah. Atau beberapa variasi lainnya mengatakan bahwa Anda terpilih sebagai orang istimewa untuk suatu hadiah. Ini juga merupakan suatu penipuan dengan memikat rasa emosi seseorang yang begitu gembira karena menang suatu hadiah yang bernilai. Ingatlah, bahwa e-mail seperti ini bukan diterima oleh Anda sendiri. E-mail iklan yang sama juga dikirim ke jutaan orang lainnya untuk mengelabui mereka bahwa mereka adalah satu-satunya pemenang atau orang terpilih.
  • Warisan

    Anda mendapat e-mail bahwa ada seseorang yang telah meninggal lalu mewariskan sejumlah uang dalam jumlah besar. Bahkan mencapai jutaan dolar. E-mail seperti ini juga merupakan penipuan. Umumnya e-mail seperti ini berasal dari negeri-negeri Afrika, namun tidak menutup kemungkinan dari negeri lainnya. Biasanya e-mail seperti ini sering digunakan untuk mendapat informasi finansial Anda yang sifatnya pribadi dan bisa disalahgunakan di kemudian hari oleh si penipu.
  • Phishing

    Phishing artinya mengelabui. E-mail seperti ini benar-benar bersifat menipu. Sebagai contoh, Anda akan dikirimi e-mail dari bank yang menjelaskan bahwa Anda harus memperbaiki data pribadi Anda di situs web bank tersebut. Lalu Anda diberi sebuah tautan atau link ke situs web "resmi" bank tersebut. Halaman situs web palsu itu benar-benar mirip dengan situs resmi sehingga Anda akan sangat mudah terjebak jika tidak berhati-hati. Jika Anda klik link tersebut, Anda mulai terjebak. Jika Anda login atau mengisi data pribadi di situs tersebut, maka Anda benar-benar sudah terjebak dan tertipu. Jika Anda menerima e-mail seperti itu, abaikan, atau hubungi langsung bank tersebut.

Menghindari Spam

Karena jumlah e-mail spam atau junk mail yang sangat banyak dan isinya biasanya hanya berupa promosi, iklan hingga gangguan dan penipuan, maka perlu dilakukan langkah preventif untuk mencegah e-mail seperti itu membanjiri kotak surat elektronik Anda. Bahkan sering kali e-mail tersebut kadang masuk ke dalam folder Inbox karena sistem anti-spam salah mengenali e-mail tersebut. Langkah apa saja yang harus dilakukan agar terhindar dari e-mail spam atau junk mail ini?

  • Abaikan E-mail Spam

    Langkah paling mudah adalah abaikan e-mail yang isinya seperti yang diuraikan pada penjelasan sebelumnya atau dari orang yang tidak dikenal. Jika Anda menjawab atau membalas e-mail tersebut, maka selanjutnya Anda akan dibanjiri dengan penawaran dan jenis penipuan melalu e-mail lainnya. Biasanya jika Anda membalas atau menjawab, maka e-mail Anda akan dianggap sebagai aktif sehingga para penyebar spam akan lebih aktif lagi mengirimi e-mail.
  • Hindari Forward

    Hindari melakukan forward atau meneruskan e-mail secara sembrono. Jika Anda menerima e-mail yang menarik atau lucu, lalu ingin meneruskan kepada teman-teman Anda, cukup masukkan nama teman-teman Anda di bagian BCC. Dengan demikian, alamat e-mail teman-teman Anda akan terlindung dari para penyebar spam atau spammer. Hapuslah juga daftar nama e-mail yang muncul di bagian isi e-mail sebelum Anda meneruskan e-mail tersebut. Selain itu, kebiasaan sering meneruskan e-mail demikian bisa membuat lalu lintas data semakin berat.
  • Berhati-hati di Berbagai Situs Web

    Berhati-hatilah saat mendaftarkan e-mail Anda ke situs web yang tidak diketahui reputasinya. Hindari mengisi form isian yang meminta informasi pribadi dan e-mail Anda jika berasal dari e-mail ataupun situs web yang tidak Anda kenali. Jangan klik link di e-mail Anda secara sembarangan yang akan membawa Anda ke situs phising sehingga Anda bisa benar-benar terjebak dan tertipu.
  • Buat E-mail Anda Tetap Rahasia

    Jangan mencantumkan alamat e-mail di blog atau situs web, jika Anda tidak ingin diganggu oleh para penyebar spam atau spammer. Biasanya para spammer memiliki sistem otomatis yang akan langsung mengirim e-mail spam ke alamat setiap e-mail yang dijumpai dalam halaman blog atau situs web. Namun, jika Anda bertujuan untuk menjual produk di Internet atau berbisnis, gunakan e-mail khusus yang berbeda dengan e-mail pribadi Anda.
  • Buat Beberapa Alamat E-mail

    Langkah lain adalah membuat beberapa alamat e-mail. Satu alamat e-mail pribadi, satu alamat e-mail untuk milis dan mendaftar di berbagai situs (e-mail ini yang akan menampung banyak spam), dan satu lagi alamat e-mail untuk bisnis.
  • Gunakan Sistem

    Anda dapat menggunakan sistem baik software maupun hardware untuk menghindari berbagai e-mail spam. Sistem ini dapat membuang berbagai e-mail yang dicurigai sebagai spam.

Berkirim e-mail memang salah satu cara paling mudah berkomunikasi dengan orang lain pada era teknologi saat ini. Namun, tetap gunakan e-mail tersebut secara berhati-hati. Jangan sampai Anda menjadi korban penipuan karena tindak kejahatan yang semakin marak di dunia online.

Mobil Wi-Fi, Mobil Masa Depan


(Ilustrasi: Google image)
WASHINGTON - Analis teknologi mengklaim, konsumen semakin menyambut gembira ide teknologi mobil wi-fi, yang memungkinkan sebuah mobil menjadi gudang informasi dan hiburan seperti layaknya ponsel cerdas atau komputer tablet.

"Awalnya, ide memasang akses internet di mobil terdengar mengganggu dan sembrono. Tapi, seiring berjalannya waktu, mobil ini akan menjadi bagian dari hidup kita dan manusia akan merasa tidak nyaman jika tidak memiliki akses (internet)," ungkap analis telekomunikasi Jeff Kagan seperti dikutip Straits Times, Senin (28/3/2011).

Sebuah riset pemasaran dari iSuppli memperkirakan, pengapalan sistem wi-fi untuk mobil di seluruh dunia akan tumbuh pesat. Pada 2017 nanti, jumlah pengapalan sistem wi-fi mobil akan mencapai 7,2 juta unit. Sementara, pada 2010 hanya terdapat 174 ribu unit.

Sejak 2010 lalu, pabrikan mobil Amerika Serikat, Ford, telah menawarkan teknologi wi-fi dalam beberapa varian mobilnya. Raksasa otomotif lain seperti General Motors, BMW, Audi, Saab dan Chrysler juga sudah menawarkan akses internet dalam lini produknya.

Sementara, pertengahan Maret, raksasa telekomunikasi Finlandia Nokia memperkenalkan Car Connectivity Consortium dengan merangkul 11 perusahaan dengan standar teknis serupa, termasuk seperti Daimler, General Motors, Honda, Hyundai, Toyota dan Volkswagen.

Bikin Animasi Kini Bisa Lewat YouTube


YouTube
YouTube
CALIFORNIA - Situs video online, YouTube, telah meluncurkan sebuah versi beta untuk fitur pembuat animasi, yang memungkinkan pengguna untuk membuat video di YouTube tanpa harus merekamnya terlebih dahulu.

Fitur baru tersebut membantu pengguna untuk membuat lebih banyak gambar bergerak di YouTube, dengan tiga opsi pembuat video yang tersedia. Demikian seperti yang dikutip dari The Inquirer, Senin (28/3/2011).

Dua opsi pertama, Goanimate dan Xtranormal Movie Maker, memungkinkan pengguna untuk membuat animasi dengan gambar dan teks.

Sementara perangkat ketiga, Stupeflix, memungkinkan pengguna untuk membuat sebuah slideshow video yang berisi foto, video klip dan musik. Fitur ini bisa digunakan untuk membuat iklan produk.

Perangkat-perangkat ini sebelumnya tersedia di situs-situs independen, akan tetapi integrasi dengan YouTube membuatnya lebih mudah untuk digunakan.

Pihak YouTube ke depannya juga berencana untuk menambah perangkat pembuat video di situs mereka.
(srn)

Jangan Sembarang Klik URL Pendek di Facebook


ilustrasi (flickr/cc/shawn campbell)
Jakarta - Tak hanya pesan berbahasa asing, kini muncul juga pesan dengan Bahasa Indonesia yang menjebak pengguna Facebook. Terutama, pengguna perlu mewaspadai URL pendek.

Peringatan itu disampaikan Alfons Tanujaya, peneliti antivirus dan keamanan komputer dari Vaksincom, kepada detikINET, Selasa (29/3/2011).

"Lagi ramai 'jebakan betmen' nih di Facebook. Jadi tinggal klik satu link saja, langsung akun FB korban melakukan posting tanpa persetujuannya," ujar Alfons.

Menurut Alfons, pelaku bisa melakukan serangan ini dengan metode Cross Site Scripting (XSS). Ia menduga, kebanyakan yang jadi korban justru pengguna smartphone seperti BlackBerry.

Ini karena, ujarnya, pengguna perangkat itu jika mengklik link jebakan bisa langsung terbuka halamannya. Sedangkan pengguna browser desktop umumnya akan mendapati peringatan sebelum halaman dimunculkan.

Menilik bahasa yang dipakai, Alfons yakin ada keterlibatan pelaku dari Indonesia. "Ini jelas bikinan lokal," tuturnya.

Nah, untuk menghindarinya, Alfons menyarankan pengguna smartphone untuk lebih waspada saat ada link dari layanan pemendek URL.

"Pokoknya semua penyingkat url hindari untuk di-klik, karena jadi nggak ketahuan link aslinya," ujar Alfons.

Berikut adalah contoh pesan-pesan yang bisa menjebak pengguna Facebook:

    Sality dan Stuxnet Rajai Malware Internet

    Kaspersky mengumumkan publikasi Statistik Malware Bulanan untuk September 2010. Permulaan musim gugur membawa serta kemajuan virus Sality dan peningkatan jumlah program malware di website.

    Berdasarkan statistik Kaspersky Lab, sebuah varian baru dari polimorfik terkenal, virus Sality, dijuluki ‘bh’ ditemukan menyebar luas di komputer pengguna. Pendatang baru dalam peringkat, Sality.bh meraih posisi kesebelas dan menyebar dengan bantuan Trojan-Dropper.Win32.Sality.cx yang menggunakan kerentanan dalam file Windows LNK. Ini merupakan kerentanan zero-day yang pertama kali terdeteksi digunakan oleh worm Stuxnet yang sedang populer.

    Kerentanan yang sama dimanfaatkan oleh Trojan-Dropper.Win32.Sality.r kembali di bulan Agustus. Distribusi geografis dari dropper menyamai worm Stuxnet, keduanya muncul paling banyak di India, diikuti oleh Vietnam dan Rusia.

    "Para penjahat dunia maya biasanya sangat cepat dalam merilis exploit pada saat kerentanan baru ditemukan. Fakta bahwa sejumlah besar pengguna gagal dalam memperbaharui piranti lunak mereka secara teratur hanya mendorong penjahat dunia maya. Liputan media yang luas mengenai Stuxnet, hanya berperan sebagai iklan bagi kerentanan yang digunakan oleh berbagai kelompok penjahat dunia maya," komentar Vyacheslav Zakorzhevsky, Senior Virus Analyst Kaspersky, Rabu (13/10/2010).

    Sebuah tema iklan juga terlihat diperingkat kedua pada ancaman web, untuk pertama kalinya jumlah program adware sama dengan jumlah exploit, yang tetap populer bagi penjahat dunia maya. Sebanyak tujuh program AdWare.Win32 berhasil masuk dalam peringkat Top 20 bulan ini. Jenis adware ini lebih bersifat mengganggu daripada merusak. Tujuan utama worm ini adalah untuk menarik perhatian pengguna dengan banner iklan yang terintegrasi dengan piranti lunak konvensional. Meskipun pada umumnya worm ini tidak berbahaya, tetapi program-program tertentu memperlambat kecepatan sistem operasi dari sebuah komputer.

    Pada daftar ancaman web-borne di bulan September, yang membangkitkan keingintahuan adalah pendatang baru yaitu Exploit.SWF.Agent.du yang merupakan file Flash. Sampai saat ini, melihat kerentanan dalam teknologi Flash yang dieksploitasi masih relatif langka

    10 Tips & Trik Google Adsense Bagi Pemula

    Artikel ini ditujukan bagi para pemula yang baru mau atau sedang membuat situs dan ingin mendapatkan uang tambahan dari Google Adsense. Google Adsense sendiri merupakan program affliasi yang digunakan Google untuk menarik minat webmaster untuk ikut mempromosikan iklan Google.

    Berikut 10 Tips & Trik Google Adsense bagi pemula:
    1. Buat yg belum apply Google Adsense (GA) atau sering ditolak apply di adsense, mungkin bisa memulai dengan membuat Blog berbahasa Inggris di www.blogger.com - Update setidaknya 1 - 2 Bulan kalau dah OK baru apply GA.
    Langkah ini kemungkinan berhasil 90% dengan catatan situs anda bukan situs illegal (hacker, porno, download crack) dan sejenisnya, serta situs juga harus sering di-update secara berkala. Blog adalah solusi gratis dan cepat, daripada netter membeli domain atau keluar uang untuk hosting. Setelah blog-nya ramai, solusi membeli domain bisa dilakukan, dan blogger menyediakan fasilitas untuk itu.
    2. Sebaiknya situs netter ber-bahasa Inggris kalau Indonesia atau campuran biasanya akan jarang keluar text-ads-nya Google, yg keluar 99% iklan layanan (bisa diakalin tapi melanggar TOS - Terms of servises) kecuali situs netter sudah tahunan (lebih dari 1 - 2 tahun) baru keluar iklan bahasa Indo kalau yang campuran kadang-kadang bisa Indo dan juga bisa Inggris dan kadang-kadang bisa keluar "iklan layanan".
    3. Jangan sekali-kali anda mencurangin Google karena cepat atau lambat, netter pasti ketahuan. Baca TOS dahulu karena tiap 3 - 6 bulan sekali pasti ada ketentuan baru yang makin hari saya lihat makin rumit... 90% yang punya GA pasti pernah melakukan kecurangan baik di sengaja ataupun tidak, yang paling sering curang pasti akan di ban, kalau yang jarang paling diperingatin terlebih dahulu.
    4. Bagi yg ingin meningkatkan traffic situsnya secara gratis bisa memakai cara:

    - Daftar di semua situs search engine terutama Google, Yahoo dan MSN (lakukan tiap 2 Minggu)
    - Tukeran link / banner dgn sesama situs
    - Kirim e-mail ke yg kenal-kenal saja (jangan spam) atau cantumkan signature di e-mail anda
    - Pakai signature situs netter ketika posting di forum
    - Mailing list kadang-kadang bisa membantu (jangan spam juga)
    - Update situs dan buat semenarik dan se-informatif mungkin sehingga menarik minat untuk yang masuk
    - Lakukan cara apapun asal jangan SPAM & tidak melanggar TOS GA
    5. Cara lainnya netter mesti bayar dgn memasang banner di situs lain, yang anda rasa sesuai dengan apa yang anda promosikan atau pasang adword dgn Google. Jangan sekali-kali bayar situs yang menjanjikan trafik ribuan pengunjung karena sifatnya hanya sementara dan dilarang oleh GA.
    6. Jangan netter melakukan spam di manapun utk promosi situs karena spammer itu dibenci kalangan dunia maya, dan yang spam biasanya reputasi situsnya akan jelek walau trafik meningkat sebentar tapi untuk jangka panjang akan berefek tidak baik, dan situs netter akan di "blacklist". Jangan jadi orang yang menyebalkan karena netter Indo sudah banyak dicap dengan reputasi buruk di internet sebagai netter yg suka cracker, bajak hak cipta, nipu bangsa sendiri dan yg terakhir mulai hobi nge-SPAM.
    7. Netter bisa affiliate dengan clickbank, amazon atau yg lainnya utk nambah penghasilan situs anda. Posisi penempatan iklan yang tepat, tampilan situs dan berita yang sering di-update juga bisa menjadikan keuntungan tersendiri buat netter
    8. Sebaiknya situs netter mempunyai akhiran .com atau .net (jangan domain gratis seperti .cc, atau yang berakhiran.info, dll) walau pada mulanya blogger (blogspot) dari Google cukup membantu. Hal ini dikarenakan di dunia web sangat banyak saingan dan memakai situs yang bukan berakhiran .com atau .net jarang masuk ranking top ten kecuali netter menemukan kata-kata yg unik untuk itu, atau situs netter sangat informatif dengan menyajikan berita yang bermanfaat bagi banyak orang. Kalaupun demikian butuh waktu lama untuk bisa di posisi atas kecuali netter iklankan situsnya.
    9. Netter sebaiknya harus punya hobi untuk menulis artikel, karena kalau tidak situs netter hanya berisi informasi yang diambil dari situs orang lain, dan rating situs akan lamban naiknya. Kalaupun netter ambil dari situs orang lain dan terus di-edit dan di-perbagus, harap cantumin sumbernya, karena ini adalah kode etik jurnalis. Artikel kami di internet juga sering dibajak netter lain tanpa mencamtumkan sumbernya dari mana.
    Belajarlah berbagi dan saling menghargai sesama netter, kalau netter termasuk orang yang suka membajak, yah mohon dikurangi dan lama-lama dihilangkan...
    10. Hal terakhir yg paling penting adalah "jangan pernah menyerah", karena semua orang dan saya juga memulai dari nol. Segala sesuatu selalu ada permulaannya. Belajar, belajar dan belajar adalah kunci utama kalau mau sukses di bidang ini, dan saya juga masih melakukannya hingga hari ini

    Mengatasi virus menginfeksi seluruh jaringan komputer

    Banyak virus yang tersebar lewat jaringan komputer di warnet maupun kantor terutama akibat adanya akses internet. Satu komputer client saja yang terinfeksi, akan bisa menginfeksi seluruh jaringan komputer yang mungkin hingga ratusan. Apalagi setiap komputer client men-share file/folder akan lebih mudah terkena virus yang notabene selalu mencari peluang untuk mengandakan diri dan kemudian menyebar.
    Simak cara mengatasinya dari Norman antivirus di bawah ini:
    Stopping network share infectors

    Many viruses today are share infectors. They infect open shares throughout the network. A single infected computer is capable of infecting hundreds of other machines.

    It is a common scenario that many sites have open shares on their servers where all users has unlimited access. The intention of these shares is to provide an universal area where all users can exchange common files and information. Other scenarios include shares that are not intended for common purposes, but they are open due to lack of planning and security.
    No matter the reason, these file shares are highly exposed to viruses like Pinfi and Funlove that have open file shares as a target for infection.

    A share infector scenario:


    The figure above illustrates an unprotected workstation (IP: 192.168.0.13) that is allowed to execute a file infected with the Pinfi virus. The infected workstation will propagate open file shares on computers in the network, look for files with .exe and .scr extension on these shares and then try to infect these files.

    All servers in this situation are protected with updated antivirus software, which monitors the file system on the servers. An attempt to infect files on these shares will be detected and infected files are instantly cleaned.

    The problem, however, is that the workstation is still infected and will re-infect the .exe and .scr files shortly after the antivirus software has performed the first clean operation. We now have an infect-clean-infect cycle that will go on forever unless something is being done with the original infection: the infected workstation.

    Finding the source of the problem

    In a large network with hundreds, even thousands of machines, it can be really hard to find this particular workstation. The Virus Alert message normally just points at the target file for the infection, which virus that was found, and what has been done to the file. There is obviously a need for some extra information to solve this problem.

    One way of solving the problem is to use an external tool to monitor a file that is likely to be infected. To avoid too many changes on any of the original servers it may be a good idea to set up a new test machine in the network, create an open share on this machine, and place a copy the .exe file here. In the Pinfi case we know that .exe files are attractive targets to infect, and we copy the file calc.exe from the \Windows directory to the new file share. The calc.exe file is now a “bait" for the infector.

    Before we connect the “bait" machine to the network, we need to install a “sniffer" program. We think Ethereal is a good alternative, but programs like Sniffer Pro and Etherpeek will do as well, but Ethereal can be downloaded free of charge. It contains a lot of functionality, so in this paper we will only cover functions relevant to solve this particular scenario.

    Install Ethereal

    You need two components:

    1. Install and run the WinPCap driver that can be downloaded from winpcap.polito.it
    2. Install and run Ethereal - can be downloaded from ethereal.com

    NOTE: Although our experience with Ethereal is good, we do not support it, so you use it at your own risk.

    Monitoring the activity on the network

    When Ethereal is installed, make sure that the NVC’s On-access scanner is running on the machine, and start the NVC Utilities program where you open the Messages window.

    Before you start monitoring the file, make sure that it gets infected by watching the virus alerts in the Messages window. If no virus alerts appear, then the bait does not work. Check again to make sure that the directory containing the bait really is shared, and that all users have full access to the share.


    If this still does not work, you may need to install Ethereal on one of the servers where the infection originally appeared. Some share infectors just infect shares that were available upon start of the infected program. In such a case, find a file here to use as bait for the infection.

    Now start Ethereal. We want to capture the activity that the machine receives via the network. But we only want to focus on activity related to the bait, which is the calc.exe test file.


    n the lower left corner there is a field labelled Filter: In this field type the string:

    smb.file contains “calc.exe"

    Select the command Capture/Start and then click OK. The capture window appears. From now on watch the activity in the NVC Utilities’ Messages window. As soon as there is a new infection on our bait, close the Ethereal capture window. The log from the capture appears in the main window. Make sure that our filter is active by clicking Apply.

    By watching the “Source" and “Destination" columns you should now be able to see the IP addresses used in manipulations of the calc.exe file. In our case the local address for our machine is 192.168.0.15. The other IP address involved in the transactions is 192.168.0.13.

    Obviously a machine with the address 192.168.0.13 is the infector. You can now solve the problem by isolating it and then perform a complete On-demand scan supplied with the relevant fix(es).

    Repeat the process to ensure that there are no other infectors in the network.

    source: Norman antivirus

    Firefox 4: Kelebihan dan Kekurangannya

    Setelah 8 bulan dari rilis versi Beta 1 (6 july 2010), akhirnya Firefox versi 4 telah dirilis secara resmi. Saat ini, jumlah download setelah rilis browser keluaran mozilla ini sudah lebih dari 4.7juta download, jumlah ini terus naik tiap menitnya. Rata - rata download per-menit menyentuh angka 3000an, statistik download firefox ini dapat dilihat di http://glow.mozilla.


    Firefox versi 4 ini membawa perubahan cukup banyak dari versi sebelumnya, terutama dari segi tampilan yang pertama kali dirasakan oleh pengguna. Ada beberapa perubahan di Firefox versi terbaru ini, berikut ulasan mengenai perubahan peramban 'Si Rubah Api' Ini.

    Keunggulan
    Poin pertama adalah tab diletakkan di paling atas, tombol-tombol menu digabung jadi satu (di versi terdahulu : File, Edit, Tools, etc), kemudian bookmark yang dulu ada di toolbar sekarang jadi button, tombol reload dan stop digabung jadi satu, yang terakhir home button yang dipindahkan di sebelah search field.

    Fitur baru yang cukup menarik adalah Group Tabs, fitur ini memungkinkan anda mengelompokkan tab-tab anda ke dalam grup-grup. Fitur ini dapat diakses dengan meng-klik tombol Group tabs di sebelah minimize button, atau dengan menekan shorcut Ctrl + Shift + E.

    Untuk meng-create group baru cukup block area, dan kemudian tinggal mengelompokkan tab dengan drag tab ke dalam grup tertentu.

    Poin kedua, tampilan antar muka Firefox 4 ini juga meningkatkan performanya. Firefox 4 meningkatkan kecepatan saat pengguna membuka browser, mempercepat rendering halaman web dan load javascript lebih cepat dengan javascript engine barunya yang diberi nama JägerMonkey.

    Di versi baru ini Firefox terdapat fitur Crash protection, jika ada plugin, misal Adobe Flash, Apple QuickTime, Microsoft Silverlight yang freeze atau crash, hal ini tidak akan mempengaruhi browser. Firefox 4 ini juga sudah mensupport HTML 5, HTML tag <video> sudah dapat dijalankan, demikian juga dengan tag HTML 5 lainnya.

    Kekurangan
    Hanya saja ada beberapa add-ons yang versi terbarunya belum kompatibel dengan Firefox 4 ini, misalnya service social bookmarking, Delicious Bookmarks 2.1.106. RealPlayer Browser Record Plugin 1.0 dan NoScript 2.0.9.9 add-ons yang cukup popular juga tidak compatible. Bagi web developer tidak perlu khawatir, karena add-ons "wajib" seperti FireBug, Web Developer, User Agent Switcher atau YSlow berjalan dengan baik.

    Kekurangan kecil lain adalah pengguna tidak bisa select address bar langsung dengan menekan tombol F6 (di versi 3.6 bisa), bagi pengguna yang terbiasa jarang menggunakan mouse hal kecil ini cukup menggangu.

    Secara keseluruhan, Firefox 4 ini cukup mumpuni untuk bersaing dengan beberapa browser lainnya. Namun salah satu keunggulan dari browser ini adalah, masih didukungnya platform Windows XP, yang justu telah ditinggalkan oleh Microsoft sendiri, melalui Internet Explorer. (Hadi Ariawan/Okezone).

    Tips & Trik Mencari Uang Lewat Internet (Revisi 3)

    Dunia internet bukan saja menawarkan informasi dan berita terkini, tapi juga menawarkan keuntungan finansial bagi yang tahu bagaimana memanfaatkan media ini untuk menghasilkan uang. Bagaimana dan seberapa besar keuntungan yang bisa dicapai lewat media ini? Simak lebih lanjut...

    Kalau bicara mencari uang di internet, siapa saja bisa melakukannya dan sangat tergantung seberapa keseriusan orang yang ingin mendapatkan uang tersebut dan juga jumlah yang akan dihasilkan. Internet sendiri merupakan media yang dapat dikatakan cukup mudah untuk menghasilkan uang bagi mereka yang mengerti karena banyak sekali peluang untuk itu dan akan semakin bertambah dari hari ke hari. Situs yang ditujukan untuk komersial atau menghasilkan uang sendiri juga sangat banyak di internet saat ini dan bahkan ada situs yang memang dirancang khusus untuk itu.

    Berikut kami sajikan beberapa cara yang biasanya dilakukan oleh netter untuk mendapatkan uang di internet:

    1. Klik Iklan di Internet Dapat Uang (Pay to Click / PTC)

    Cari ini adalah cara yang paling mudah untuk mendapatkan uang di internet, tidak perlu banyak mikir dan kerja berat.
    Cukup klik iklan yang ada saja. Jangan kaget hanya dengan cara ini potensi penghasilan perbulannya Anda bisa mencapai jutaan rupiah, karena sudah banyak yang terbukti bisa mencapai angka tersebut. Untuk melihat daftar PTC, bisa dilihat di SINI.

    Kelebihan: sangat mudah sekali dilakukan dan hampir tidak ada resiko
    Kekurangan: bebereap situs mengharuskan netter untuk mengikuti tata cara dari masing-masing PTC yang kadang-kadang agak rumit untuk memperoleh pembayaran
    Penghasilan:
    Semakin banyak porgram PTC yang Anda ikuti, potensi penghasilan Anda makin besar pula. Upgrade ke premium dan membeli referral bisa menambah jumlah penghasilan Anda.
    Contoh situs:
    NeoBux - IsabelMarco - Clixsense - Klikrupiah - Adverbux - PPClix - IndoPTC - Klikajadeh - ngeBux
    Artikel Terkait: Mendapatkan Uang Mudah Tanpa Modal di Internet Lewat program PTC

    2. Membuat situs untuk iklan, afiliasi dan promosi serta marketing online
     
    Cara ini bisa dibilang paling efektif dalam mencari uang di internet dan bebas resiko karena netter hanya butuh situs baik yang gratis ataupun yang bayar sebagai media gratis 24 jam untuk menampilkan iklan seperti Google Adsense atau menjadikan situsnya sebagai afiliasi untuk promosi penjualan barang dari situs lainnya seperti afiliasi dengan Amazon (situs penjualan buku) di mana netter bisa mendapatkan komisi dari setiap buku yang dibeli oleh netter lainnya yang masuk lewat link dari situs.
    Kelebihan: bebas resiko dan mudah dilakukan
    Kekurangan: netter butuh waktu untuk membuat situs dan butuh pengetahuan untuk itu serta harus sering meng-update situs supaya sering dikunjungi netter lainnya
    Penghasilan: tergantung dari jumlah "hit" (netter yang mengunjungi situs) per hari
    Contoh situs: adsense.com - Kliksaya - KumpulBlogger - amazon.com
    Artikel terkait: 10 Tips & Trik Google Adsense Bagi Pemula

    3. Menjadi internet trader
    Cara ini juga cukup efektif bagi yang rajin dan yang hobi belajar trading mata uang (Forex) karena kalau netter sampai menjadi seorang ahli trading, penghasilan yang di dapat juga bisa sangat tinggi dan bisa mendapat ratusan hingga puluhan ribu dollar per-minggu atau per-bulan. Selain media ini gratis, saat ini banyak media yang menyediakan trading gratis untuk belajar juga dan bahkan bisa mendapatkan uang gratis untuk trading sesungguhnya seperti di Marketiva.
    Kelebihan: menjanjikan keuntungan finansial yang sangat besar dan untuk pemula tidak perlu modal awal
    Kekurangan: butuh waktu untuk belajar dan pengalaman untuk menjadi ahli trading
    Penghasilan: tergantung seberapa rajin anda belajar dan kepintaran anda dalam ber-trading. Seorang ahli trading rata-rata bisa mendapatkan profit ribuan hingga ratusan ribu dollar per-minggu
    Contoh situs: marketiva.com
    Artikel terkait: Internet Trader GRATIS + INCOME Ribuan Dollar --- Info Forex Trading Untuk Pemula

    4. Menjadi domain parking (tukang parkir domain)

    Kalau menjadi domain parking, sebaiknya netter harus keluar modal untuk membeli domain (.com / .net / .org), jangan cari domain yang gratisan karena hanya akan membuang waktu percuma. Untuk membeli domain, salah satunya bisa di RumahWeb - Netter cukup hosting hanya dengan space minimal saja (1MB hingga 10MB). Setelah mendapatkan domain yang didaftarkan, netter sebaiknya update situsnya terlebih dahulu, isikan dengan konten yang menarik dan sesuaikan dengan topik dari situs, supaya masuk dalam kategori pencarian Google & Yahoo.

    Setelah kira-kira 1 - 2 bulan atau lebih, baru netter 'parkirkan' domain tersebut di salah satu situs parkir seperti Sedo atau NameDrive. Situs inilah yang akan membayar kita dengan dollar, karena domain yang kita parkir akan dijadikan promosi iklan oleh mereka. Selain itu kita bisa menjual situs yang kita parkir tersebut kepada penawar (bidder) terbesar.

    Kelebihan: bisa menghasilkan uang tidak terbatas atau dalam jumlah yang besar
    Kekurangan: butuh waktu untuk promosi situs dan butuh biaya yang lumayan pada awalnya


    5. Ber-investasi online
    Cara ini mengandung resiko (bisa rugi) dan butuh modal awal untuk bisa mendapatkan profit. Untuk berinvestasi online sendiri juga butuh waktu belajar, pengalaman dan harus mengikuti ketentuan investasi baru bisa menikmati profit pada akhirnya. Banyak netter di luar negeri yang hidup dari investasi online ini dan biasanya mereka yang sudah lama berkecimpung atau yang sudah berpengalaman di bidang ini.

    Kelebihan: cara yang mudah untuk mendapatkan keuntungan karena tidak membutuhkan keahlian apapun asal punya modal
    Kekurangan: berpotensi rugi (kehilangan modal) kalau tidak hati-hati dalam berinvestasi karena banyak investasi yang menipu atau gagal bayar bahkan bangkrut karena salah kelola atau salah manajemen
    Penghasilan: bervariatif tergantung dari nilai modal investasi dan profit yang dijanjikan
    Contoh situs: ketok.com/info -
    hyipxfile.com
    Artikel terkait: Seluk Beluk HYIP (Investasi Bunga Tinggi) Untuk Pemula --- Tips Penting Sebelum Memulai Investasi di Bidang Keuangan
    6. Dibayar untuk beraktifitas di internet
    Cara ini juga bisa dikatakan sangat mudah tapi bisa menghabiskan waktu yang sangat banyak sedangkan profit yang didapat biasanya jumlahnya sedikit dan baru dibayar setelah mencapai jumlah tertentu yang biasanya baru bisa didapat setelah berbulan-bulan. Cara ini biasanya dilakukan oleh netter dengan mendaftarkan diri mereka untuk ikut program membaca e-mail iklan, klik iklan, surfing di internet, posting berita atau blog, memakai search engine yang semuanya biasanya ditawarkan gratis

    Kelebihan: termasuk cara mudah juga untuk mendapatkan uang dan tidak memerlukan modal awal berupa uang
    Kekurangan: cara ini memerlukan waktu yang cukup banyak dan pada umumnya cukup membuang waktu, belum lagi kalau ada program yang tidak membayar
    Penghasilan: tidak efektif dan jumlah uang yang dihasilkan biasanya sangat kecil
    Contoh situs: mylot.com

    7. Jualan produk, barang dan jasa lewat internet (e-commerce)

    Cara ini biasanya dilakukan oleh netter yang mempunyai produk, barang dan jasa yang nilainya bisa menjual dan menghasilkan uang. Mereka biasanya membuat situs yang bisa mendukung dan memberikan informasi tentang apa yang akan dijual mereka.

    Kelebihan: termasuk cara efektif untuk menghasilkan uang lewat penjualan online dan promosi produk sekaligus
    Kekurangan: butuh produk, barang dan jasa serta modal, pengetahuan mengelola situs dan juga sekuriti untuk situs
    Penghasilan: bervariatif tergantung dari nilai produk, barang dan jasa serta daya dan jumlah pembeli dari pengunjung situs
    Contoh situs: PasarIT.com - Bhineka.com

    Kesimpulan

    Kalau seorang netter bisa memanfaatkan 3 dari 5 cara di atas secara efektif, saya yakin dia akan bisa memperoleh jumlah finansial yang memadai dan jumlahnya akan makin bertambah dari hari ke hari. Memang masih ada beberapa cara yang bisa dilakukan orang atau netter untuk bisa mendapatkan uang dan kelima cara di atas hanya mewakili cara yang pada umumnya dilakukan oleh orang atau netter untuk mendapatkan uang di internet.

    Modal utama anda sebenarnya cuma butuh komputer yang terkoneksi ke internet untuk bisa menghasilkan uang walau beberapa cara di atas juga memerlukan modal awal untuk supaya bisa memulainya. Kecepatan koneksi mungkin juga akan sangat berpengaruh dalam beberapa hal untuk bisa memperlancar usaha anda untuk mendapatkan uang di internet.
    Selamat mencoba!

    Jejaring Sosial Eksekutif Dunia


    davos-2
    Tidak mau kalah dengan penggemar internet, para eksekutif dunia juga ikut-ikutan menggelar jejaring sosial. Dalam World Economic Forum, di Davos kemarin Media Sosial seperti situs jejaring sosial menjadi salah satu topik yang banyak dibahas dalam konferensi tahun ini. Organisasi ini memperkenalkan versi beta dari situs jejaring sosial para eksekutif dunia. Mereka menyebutnya WELCOM, sebuah jejaring sosial yang khusus menyediakan tempat bagi partisipan ternama dari World Economic Forum seperti Mark Zuckerberg, Vladimir Putin, dan Kofi Annan.
    davos-1
    Situs ini bergaya seperti Facebook. Pengembang bersama Adobe System, BT Innovative dan Microsoft akan menjadi tempat bertukar ide yang cukup bagus antara orang-orang terhebat dunia, tentunya apabila para pemimpin dunia bersedia meluangkan waktunya untuk gabung dan memberikan kontribusi, membuat profil disitus WELCOM tersebut, seperti yang kita lakukan di Facebook pada umumnya.
    davos-4
    Tampak sekilas, WELCOM tidak menyediakan fitur yang baru, karena mereka banyak menggunakan fitur yang ber-kiblat pada Facebook dan LinkedIn, akan tetapi tidak berkomunikasi secara langsung dengan jaringan tersebut.
    WELCOM memungkinkan para pemimpin dunia untuk menghadiri pertemuan virtual dengan teknologi video, berbagi dokumen dan mendiskusikan berbagai topik secara langsung. Para anggota juga dapat membuat ruang khusus dan mengundang para pakar untuk berpartisipasi jika dibutuhkan. WELCOM juga dapat menerbitkan hasil karya seseorang dan berita melalui halaman publik untuk meminta tanggapan dari pengguna lain.
    Kedatangan aplikasi ini sebenarnya tidak mengejutkan, mengingat World Economic Forum telah mulai memasuki dunia jejaring sosial tahun ini. Forum ini telah memiliki halaman MySpace dan Facebook yang aktif dan sebuah akun Twitter. Forum ini juga menggunakan Flickr untuk posting sejumlah foto dan memiliki dua kanal YouTube dan Davos Debates channel.
    Pada konferensi yang lain, seperti PCForum menggunakan cara yang sedikit berbeda, mereka menggunakan situs jejaring yang sudah ada seperti LinkedIn dan membuat grup dan forum khusus untuk pengunjung, sehingga para penggunanya tidak perlu membuat profil yang baru dan memakan waktu.

    Search Engine Baru dengan Mesin Komputasi yang Canggih

    SearchEngine baru dengan kepintaran luar biasa telah hadir dan menjanjikan suatu metoda baru yang berbeda dibanding semua search engine yang ada saat ini.
    Kita mengetahui bahwa Google merupakan search engine luar biasa, karena dapat menelusuri semua halaman web yang ada di internet dan menyajikan kepada kita dalam bentuk search engine yang mampu memfilter dalam bentuk kata-kata. Tetapi Google sendiri tidak dibekali kemampuan komputasi yang mampu mengetahui bahasa natural, tetapi mendasarkan hasil pencarian berdasar “sejarah” pada hasil pencarian sebelumnya untuk menentukan hasil pencarian terbaik.
    Saat ini ada seorang pebisnis dan inventor yang telah mengembangkan software Mathematica serta NKS Automation yang berusaha mengembangkan search engine baru yang dilengkapi kemampuan komputasi luar biasa.
    Search engine baru ini dilengkapi kemampuan mengenali bahasa natural yang ada di web di mana semua ini dibekali dari kemampuan komputasi pada software “Mathematica” serta NKS Automation tempat sang inovator selama ini bekerja.
    wolfram_alpha_website
    Dengan menggunakan berbagai algoritma yang pintar serta heuristik, pengenalan dari bahasa linguistik dan kurasinya, search engine baru ini berusaha memberikan suatu pengalaman baru untuk search engine yang dilengkapi computational knowledge engine. Sang inventor ini yang bernama Stephen Wolfram mengakui proyek ini merupakan usaha tersulit yang dilakukannya dan proyek ini tidak akan pernah selesai tetapi akan terus dikembangkan.
    Bahkan Nova Spivack, penemu Twine, web service yang pintar juga mengakui bahwa proyek ini seperti menyajikan pada kita suatu otak elektronik yang sangat besar.
    Jadi search engine ini akan berusaha mengerti pertanyaan anda secara langsung dan menjawabnya dengan melakukan proses komputasi menggunakan mesin matematis dan scientificnya.’
    Tapi sayangnya, Anda harus menunggu bulan Mei 2009 untuk dapat menggunakan search engine baru ini
    Situs search engine baru ini akan dapat diakses di http://www.wolframalpha.com
    Tampilannya seperti ini:

    13 Langkah Jitu Jualan Online yang Siap Nge-Tren di Tahun 2011

    Jualan online? Bukan hal baru lagi tentunya. Apalagi kalau Anda sering buka Facebook, berbagai jenis iklan produk terpampang di wall Anda, baik yang asalnya dari teman Anda atau bahkan dari jaringan teman Anda yang tidak Anda kenal.
    Pertanyaannya, kalau Anda adalah si penjual, apakah cara seperti itu sudah membuat produk Anda setidaknya dilirik oleh para calon konsumen? Kalau belum, berarti Anda masih harus mencoba trik lainnya. Hmmm, kira-kira apa ya yang bisa bikin lapak Anda laku dan dihinggapi para netter?
    Tidak perlu pusing lagi, karena cara-cara di bawah ini mungkin bisa memberikan Anda pencerahan untuk membuat angka penjualan Anda naik di bulan berikutnya.

    1. Jejaring Sosial

    Beberapa waktu mendatang jejaring sosial seperti Facebook, masih akan tetap ngetren di tahun 2011, tidak menutupi kemungkinan akan lahir Facebook-Facebook lainnya yang siap menjadi wadah jualan Anda.
    Kekuatan tombol Share memang benar-benar ajaib, selain mendekatkan Anda dengan para calon konsumen, kemudahannya membuat waktu Anda tidak terbuang percuma. Fitur Like This baik terpasang di Facebook langsung ataupun dipasang di toko online Anda menggunakan Facebook Connect justru akan membuat produk Anda dilirik, artinya produk Anda kian populer di mata banyak konsumen.
    Facebook Chat membuat Anda terhubung langsung dan bisa berkomunikasi tanya jawab, bila ada calon konsumen yang masih ragu dan di situlah Anda mulai bisa menggaet konsumen Anda.

    2. Forum

    Di Indonesia, Kaskus masih tetap menjadi Forum Jual Beli yang terus ramai dipadati oleh para penjual dan pembeli. Lagi-lagi kekuatan testimonial, memberikan nilai plus bagi para penjual yang sudah melayani pembeli dengan baik. Testimonial yang bagus dan banyak, akan membuat para calon pembeli datang dengan sendirinya.
    Rekber adalah bagian tersendiri dalam soal transaksi jual beli, dimana para penjual dan pembeli bisa saling mempercayai, hal ini mengurangi tindak kejahatan dimana ada pihak ketiga yang menampung barang yang dibeli serta sejumlah uang yang akan ditransfer. Cara ini memang cukup bagus, mengingat transaksi jual beli online memang sangat rentan dengan penipuan.

    3. Mobile Site

    Indonesia adalah salah satu negara terbesar sebagai konsumen BlackBerry. Tak jarang satu orang bisa memiliki beberapa ponsel berbeda merk sekaligus. Kepopuleran internet pun diusung pula dengan keberadaan berbagai jenis Ponsel Online. Nah, kalau ingin membuat toko online Anda ramai, maka bersiap-siaplah membangun toko online versi mobile, sehingga dengan mudahnya bisa diakses menggunakan ponsel. Semakin banyak yang mengakses tentu akan memperbesar kemungkinan produk-produk Anda menjadi laris di pasar online, bukan?

    4. Location Based Service (LBS)

    Mungkin Anda juga sudah pernah mendengar atau mencoba Koprol serta FourSquare. Buat Anda yang belum tau, Koprol dan FourSquare adalah dua website yang bisa mengakses keberadaan Anda saat ini, kota dimana Anda tinggal, tempat yang sedang Anda kunjungi dan mengubah status Anda di Facebook menjadi Checked In di lokasi Anda berada saat ini.
    Kalau di luar negeri fitur ini bahkan banyak dimanfaatkan kafe-kafe ternama untuk memberikan diskon bagi para pengunjung yang sering datang ke kafe tersebut. Nah, lalu apa untungnya LBS ini digunakan di toko online? Sama seperti yang dilakukan oleh FourSquare. Anda bisa menawarkan promo – promo di toko Anda ketika si calon pelanggan berada dekat dengan toko Anda, dan Anda bisa menariknya agar mampir ke toko Anda melalui promo penawaran khusus. Banyak calon konsumen yang gampang dirayu dengan diskon, apalagi lokasinya berdekatan dengan keberadaannya saat itu.

    5. User Friendly

    Website toko online yang sederhana tampilannya, akan mampu mengundang lebih banyak netter dibandingkan toko online yang penuh sesak dengan gambar-gambar maupun tulisan yang dipampang secara asal-asalan. Semakin sederhana tampilannya, website toko online akan makin mudah digunakan oleh para calon konsumen. Tak jarang banyak calon konsumen yang belum terlalu paham internet, namun ingin mencoba belanja online.

    6. Visualisasi yang Menarik

    Masih terkait dengan poin nomor 5, visualisasi desain toko online yang bagus, akan membuat cuci mata para calon konsumen menjadi lebih nyaman. Mereka pun akan betah berlama-lama menatap katalog produk yang sudah Anda sediakan.
    Tampilkan juga Fitur Pembanding Produk, dimana ada 2 produk sejenis dengan beda merk ataupun harga bisa dibandingkan, sehingga calon pembeli akan bisa memilih mana yang lebih cocok dengan kebutuhannya. Akan lebih bagus lagi kalau ditampilkan pula, Rekomendasi Produk yang mana produk-produk pilihan ini ditampilkan berdasarkan personalisasi pengguna, mana yang lebih sering ia lihat atau yang sudah ia belanjakan. Dengan fitur ini, calon konsumen akan semakin dimanjakan sehingga ia akan lebih mudah membeli produk mana yang ia butuhkan tanpa harus mencarinya terlebih dahulu.

    7. Resolusi

    Banyak sekali website toko online berprinsip kuno karena masih saja terus menggunakan resolusi website 1024×768. Padahal saat ini sudah banyak resolusi yang lebih kecil atau yang lebih besar seukuran 1280, 1440 ataupun 1600. Banyak calon pengunjung yang akhirnya dipaksa melihat website yang tidak sesuai ukuran layarnya, sehingga dengan melihatnya saja, calon konsumen menjadi kurang nyaman.
    Tak jarang pula kebanyakan website toko online, hanya memasang sedikit produk di bagian kategori. Hal ini rasanya amat mubazir. Karena banyak dari netter malas membuka halaman satu per satu. Para netter lebih tertarik untuk menggeser scroll ke bawah ketimbang harus membuka halaman satu demi satu untuk memilih produk yang dibutuhkannya.

    8. Maksimalkan AJAX, Minimalkan Flash

    Perkembangan teknologi website saat ini semakin pesat. Website tanpa flash pun masih bisa unjuk gigi dengan animasi-animasi yang dihasilkan AJAX. Kenyamanan yang diberikan ini tentu saja buat para netter yang browser-nya tidak diinstall flash.
    Tentu saja animasi yang ditampilkan tidak kalah cantiknya. Dari sekedar menampilkan menu dinamis, konten dinamis sampai menampilkan galeri. Bahkan membuat website lebih ringan diakses. Semakin cepat website dibuka, calon konsumen pun akan semakin sering mengunjungi toko online Anda. Animasi AJAX di sini akan bisa mempercantik website toko online Anda tanpa memberatkan waktu loading page website toko online Anda.

    9. Tipografi

    Selain gambar dan animasi, ada lagi poin yang sangat penting dari sebuah website toko online, yaitu huruf. Kelihatannya sangat sederhana, tapi huruf tak bisa dipandang remeh. Huruf yang cocok digunakan di dalam satu website akan memperkuat kesan dan pesan yang disampaikan pada pengguna.
    Masih banyak sekali website toko online yang menggunakan huruf-huruf yang aman di browser. Tentunya hal ini membuat para designer terbatas menggunakan huruf. Tak jarang pula, akhirnya huruf ini terpaksa ditempelkan pada gambar agar di browser tetap tampil sesuai yang diinginkan. Hmm, tentu ini bukan solusi yang baik. Untungnya HTML5 sudah mulai unjuk gigi dan memberikan solusi ciamik sehingga menggunakan teknologi seperti TypeKit dapat membantu Anda memberikan kesan yang cocok dari toko online Anda.

    10. Percantik Katalog

    Katalog tidak hanya terdiri dari kata-kata saja, tapi tentu lebih dipercantik oleh gambar. Nah, gambar ini punya kekuatan yang cukup besar untuk menarik minat calon konsumen. Kalau Anda memasang gambar yang buram dan tidak menarik, pasti tidak akan menarik simpatik konsumen. Tampilkanlah gambar yang semenarik mungkin, dengan tata letak tidak bertabrakan dengan tulisan.
    Toko online yang modern saat ini rata-rata menggunakan setidaknya 75% halaman untuk menampilkan katalog produknya, selebihnya akan digunakan sebagai navigasi halaman ataupun ruang kosong.

    11. Video


    Seperti halnya iklan di layar kaca, maka kini Anda pun bisa menampilkan produk Anda dalam bentuk video. Berkreativitas menampilkan produk melalui video dan mengupload-nya ke Youtube akan menjadi nilai plus untuk toko online Anda. Tak perlu membuat video yang lama, paling tidak membuat video berdurasi 30 detik sampai 1 menit saja akan membuat katalog produk Anda semakin menggoda.

    12. Search Engine Optimization (SEO)

    Hanya membuka lapak di toko online sendiri, tentu sudah banyak orang yang melakukannya. Agar toko online Anda menjadi lebih ramai dikunjungi, jangan malas untuk beriklan di website-website lainnya, sehingga akan membuat trafik Anda menjadi naik dan akan semakin sering didatangi darimana saja.

    13. Harga

    Poin ini yang paling utama, baik penjualan secara fisik maupun online, harga mungkin akan menjadi yang paling sering dilirik, karena biarpun produk yang Anda jual bagus, tapi kalau di toko sebelah harganya lebih murah, maka siap-siap kehilangan calon konsumen. Survei harga online secara berkala bisa jadi akan membuat Anda lebih tahu mengenai kisaran harga yang pantas dan waktu yang cocok untuk menawarkan diskon.
    Nah, tunggu apalagi, kalau toko online sudah ada, trik sudah ada, tinggal dipraktekkan, bukan? Siap-siap saja angka penjualan Anda segera beranjak naik di bulan berikutnya.